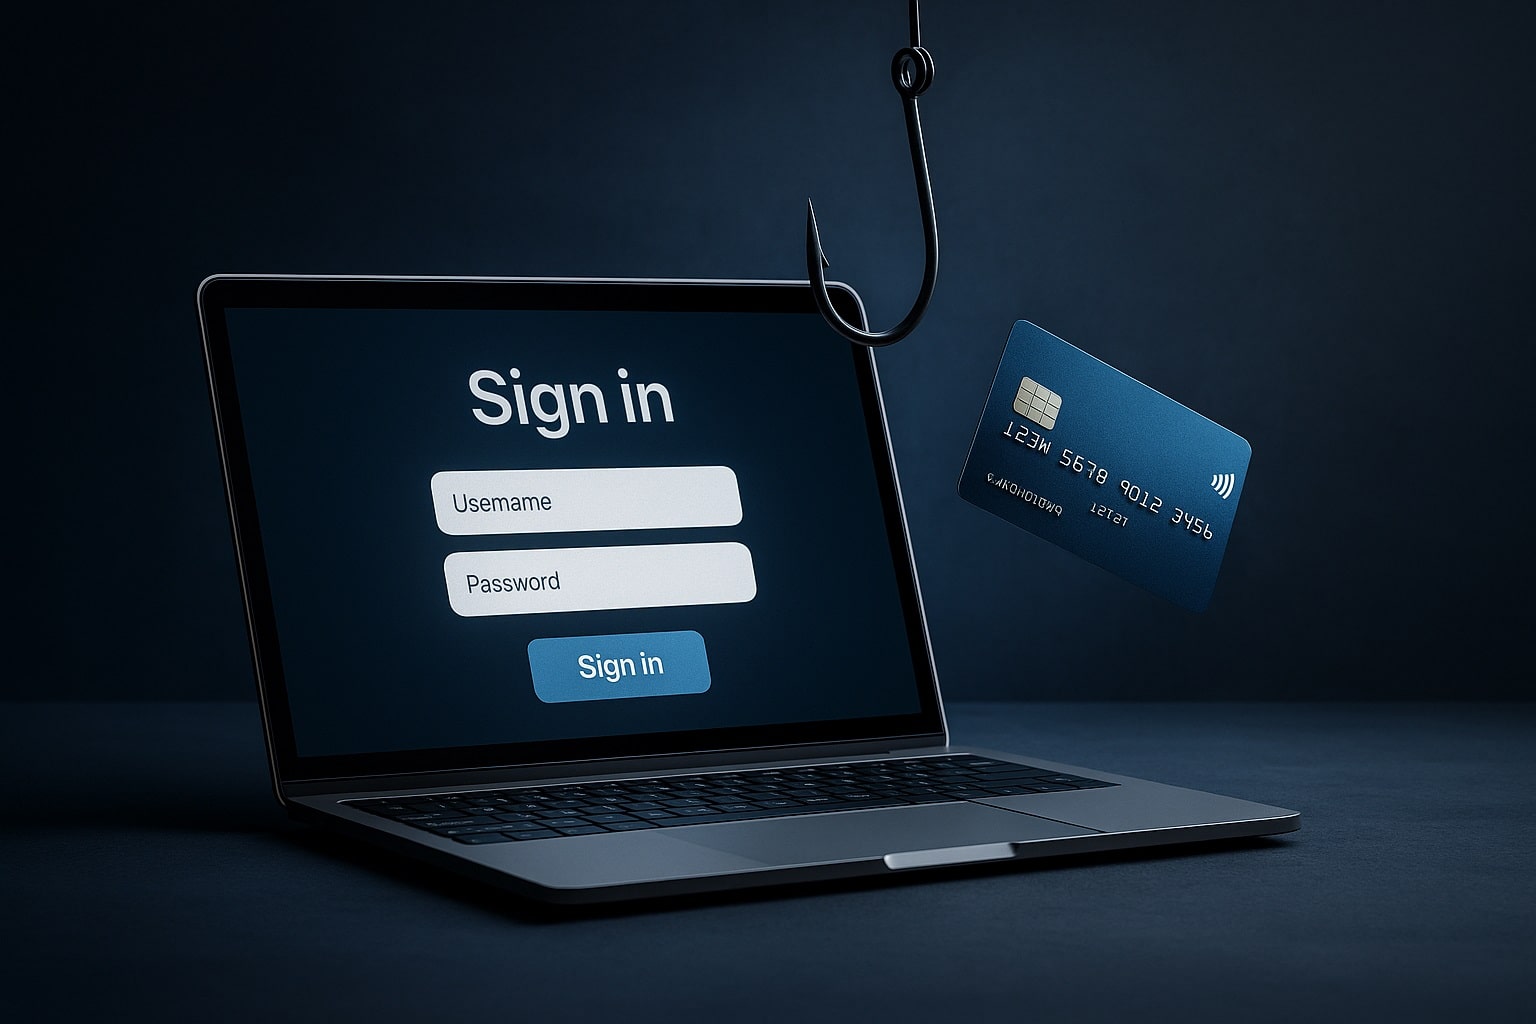
مجرمان سایبری با سوءاستفاده از ابزار هوش مصنوعی مولد، صفحات ورود جعلی مشابه وبسایتهای رسمی را تنها در نیم دقیقه میسازند؛ کارشناسان امنیتی نسبت به سرعت و سادگی این روش هشدار میدهند.
بهتازگی شرکت امنیتی Okta گزارش داده است که مهاجمان سایبری از یک ابزار توسعهی وب مبتنی بر هوش مصنوعی به نام v0، متعلق به شرکت Vercel، برای ساخت صفحات فیشینگ استفاده میکنند؛ صفحاتی که میتوانند کاربران را فریب داده و اطلاعات ورود آنها را سرقت کنند. این گزارش برای اولینبار توسط وبگاه آکسیوس منتشر شده است.
فیشینگ نسل جدید با کمک هوش مصنوعی
بر اساس تحقیقات Okta، مهاجمان تنها با یک دستور متنی ساده مانند «یک نسخه از صفحه ورود login.okta.com بساز»، قادرند در عرض کمتر از ۳۰ ثانیه یک صفحه جعلی با شباهت بسیار زیاد به سایت اصلی تولید کنند. در یکی از نمونههای بررسیشده، حتی صفحه ورود رسمی خود Okta بهطور کامل شبیهسازی شده بود.
برت وینترفورد، معاون واحد اطلاعات تهدیدات در Okta، در گفتوگو با آکسیوس اعلام کرد:
این اولین بار است که شاهد استفاده مستقیم از یک ابزار هوش مصنوعی مولد برای ساخت زیرساخت فیشینگ هستیم، نه فقط محتوای ایمیل یا تله فیشینگ.
هدفگیری پلتفرمهای فناوری و رمزارز
در جریان بررسیهای بیشتر، Okta چندین صفحه فیشینگ دیگر را نیز کشف کرده که روی پلتفرم Vercel میزبانی شده و کاربران سرویسهایی مانند Microsoft 365 و پلتفرمهای رمزارز را هدف قرار داده بودند. با این حال، هنوز شواهدی دال بر سرقت موفقیتآمیز اطلاعات وجود ندارد.
شرکت Vercel پس از اطلاع، صفحات جعلی شناساییشده را حذف کرده و در همکاری با Okta در حال تدوین سازوکارهایی برای گزارش سوءاستفاده از ابزار v0 توسط طرفهای ثالث است.
تای سبانو، مدیر ارشد امنیت اطلاعات Vercel، در بیانیهای اعلام کرد:
همانند هر ابزار قدرتمند دیگر، v0 نیز قابلیت سوءاستفاده دارد. این یک چالش فراگیر در صنعت فناوری است و ما در Vercel در حال سرمایهگذاری روی سیستمها و همکاریها برای شناسایی سریع سوءاستفادهها هستیم.
چرا فیشینگ با هوش مصنوعی خطرناکتر شده؟
از سالها پیش کارشناسان امنیت سایبری نسبت به استفاده از هوش مصنوعی در حملات فیشینگ هشدار دادهاند، اما اکنون با رشد ابزارهای مولد مانند v0 و مدلهای زبان بزرگ (LLM)، ایجاد وبسایتهای جعلی برای کاربران ناآگاه بسیار آسانتر شده است.
وینترفورد با انتقاد از عملکرد محافظهکارانه شرکتهای امنیتی گفت:
نمیتوان با افزودن تدریجی ابزارهای دفاعی، با سرعت نوآوری مهاجمان رقابت کرد. آنها سریعتر از ما پیشرفت میکنند.
یکی از نکات نگرانکننده این است که نسخههای کپیشده از ابزار v0 حتی در GitHub نیز در حال انتشار است؛ این یعنی حتی اگر Vercel بتواند جلوی سوءاستفاده را بگیرد، کدهای مشابه در سطح اینترنت باقی میمانند و مهاجمان راه خود را ادامه خواهند داد.
راهکار: گذر از رمز عبورهای سنتی
به گفته Okta، در شرایطی که صفحات فیشینگ با دقت بالا و در کمترین زمان تولید میشوند، دیگر نمیتوان تنها به شناسایی آدرسها یا طراحی غیرحرفهای صفحات اعتماد کرد. این شرکت بر لزوم حرکت بهسوی فناوریهای بدون رمز عبور (passwordless) تأکید کرده و آن را تنها راهکار مقابله با حملات پیشرفته فیشینگ دانسته است.